

Sidief S.p.A.
Società Italiana di Iniziative Edilizie e Fondiarie
con azionista unico Banca d'Italia
Il 15 ottobre 2013 la Banca d'Italia ha conferito a Sidief un compendio composto di immobili residenziali e altri ad uso commerciale e uffici, situati prevalentemente nel centro-sud, attraverso una operazione di aumento del capitale sociale. Con un patrimonio di circa 7.300 unità immobiliari, Sidief si colloca tra le primarie società immobiliari italiane. La principale missione di Sidief S.p.A, soggetta a direzione e coordinamento della Banca d'Italia, è quella di gestire e valorizzare l'importante patrimonio immobiliare di cui è anche proprietaria.
COMUNICAZIONE FORMALE CONCLUSIVA RELATIVA ALL’INCIDENTE INFORMATICO DEL GIUGNO 2026
Comunicazione ai sensi dell’art. 34 del Regolamento (UE) 2016/679
Facendo seguito alle precedenti comunicazioni pubblicate sul proprio sito istituzionale in relazione all’incidente di sicurezza informatica del giugno 2026, SIDIEF S.p.A. (“SIDIEF” o la “Società”), in qualità di Titolare del trattamento, fornisce con il presente aggiornamento il quadro delle informazioni attualmente consolidate all’esito delle attività di analisi svolte.
Nelle comunicazioni già diffuse nelle prime fasi dell’evento, SIDIEF aveva tempestivamente informato gli stakeholders/interessati dell’avvenuto incidente informatico, dell’immediata attivazione delle procedure di gestione e dell’avvio delle necessarie attività di verifica e analisi.
In quel momento gli accertamenti tecnici erano ancora in corso e non consentivano di determinare compiutamente la natura e l’estensione dell’eventuale coinvolgimento di dati personali. Ciononostante, in un’ottica prudenziale e di tutela degli interessati, la Società aveva già invitato a prestare particolare attenzione a eventuali comunicazioni apparentemente riconducibili a SIDIEF contenenti link, allegati o richieste di informazioni e a verificarne preventivamente l’autenticità attraverso i consueti canali di contatto.
Con un successivo aggiornamento, SIDIEF aveva inoltre dato atto della prosecuzione delle attività di analisi e gestione dell’incidente e del costante monitoraggio della situazione, impegnandosi a fornire ulteriori informazioni non appena fossero stati disponibili elementi certi e verificati.
La presente comunicazione dà seguito a tale impegno e completa il percorso informativo avviato sin dalle prime fasi dell’incidente sulla base degli esiti delle verifiche successivamente svolte.
Per gli interessati rispetto ai quali la comunicazione individuale non sia possibile, anche in ragione dell’assenza o del mancato aggiornamento dei relativi recapiti oppure in caso di impossibilità di individuare compiutamente tutti i dati relativi alle persone fisiche cui possono riferirsi le informazioni contenute negli archivi aziendali, la presente pubblicazione costituisce altresì comunicazione pubblica ai sensi dell’art. 34, par. 3, lett. c), del Regolamento (UE) 2016/679, finalizzata a garantire un’informazione degli interessati con analoga efficacia.
Natura dell’incidente
In data 23 giugno 2026 SIDIEF ha rilevato un incidente di sicurezza informatica riconducibile a un attacco ransomware che ha interessato la propria infrastruttura informatica e che, sulla base delle evidenze disponibili, è riconducibile al gruppo noto come “Akira”.
La Società ha tempestivamente attivato le procedure di gestione dell’incidente, adottando le necessarie misure di contenimento e avviando, con il supporto di specialisti, attività tecniche e di analisi forense finalizzate a ricostruire l’accaduto, verificarne la portata e valutare le possibili conseguenze sui dati personali trattati.
SIDIEF ha inoltre provveduto a notificare la violazione al Garante per la protezione dei dati personali e a presentare denuncia alle competenti Autorità di polizia.
Esito degli accertamenti
Le attività di analisi svolte hanno accertato una compromissione estesa dell’infrastruttura informatica e l’accesso non autorizzato a sistemi contenenti dati personali.
In considerazione dell’estensione della compromissione e del livello di accesso raggiunto dall’attaccante, deve ritenersi tecnicamente plausibile che questi abbia potuto accedere anche a dati personali presenti nei sistemi interessati.
Allo stato delle evidenze disponibili, non è stato invece possibile accertare l’effettiva consultazione di specifici dati né confermare l’avvenuta copia o esfiltrazione degli stessi.
Tali circostanze, tuttavia, non possono essere escluse e sono state pertanto prudenzialmente considerate nella valutazione dei possibili rischi per gli interessati.
La compromissione ha interessato un’infrastruttura articolata, comprendente anche archivi documentali e condivisi. In questi ambienti possono essere presenti, allegati e documenti contenenti dati personali riferite anche a persone non censite nelle anagrafiche utilizzate per le comunicazioni individuali.
I dati potenzialmente interessati sono dati personali trattati da SIDIEF nell’ambito dei propri rapporti con gli interessati e presenti nei sistemi coinvolti dall’incidente, la cui natura può variare in relazione allo specifico rapporto intercorrente con la Società.
Con particolare riferimento agli interessati che non è stato possibile raggiungere mediante comunicazione individuale, in ragione dell’assenza di recapiti disponibili o utilizzabili, ovvero perché quelli censiti risultano inesatti, non aggiornati o non più attivi, si precisa che tra questi potrebbero rientrare, a titolo esemplificativo, anche ex conduttori, ex dipendenti e collaboratori, nonché fornitori e loro dipendenti, professionisti e referenti delle imprese, amministratori di condominio. In relazione alla natura del rapporto intrattenuto con SIDIEF, le tipologie di dati personali potenzialmente coinvolte potrebbero comprendere: per gli ex conduttori, dati identificativi e di contatto, codici fiscali, documenti di riconoscimento, informazioni sui rapporti di locazione, sui canoni, sui pagamenti e sulle garanzie, eventuali situazioni di morosità e coordinate bancarie; per gli ex dipendenti e collaboratori, dati identificativi, contrattuali, retributivi, fiscali, previdenziali e bancari e, ove presenti, informazioni relative allo stato di salute o alla iscrizione ad associazioni sindacali; per fornitori, professionisti e referenti delle imprese, dati identificativi, professionali, fiscali, contrattuali, amministrativi e di pagamento. Ulteriori informazioni personali potrebbero inoltre riferirsi a soggetti che, pur non intrattenendo necessariamente un rapporto diretto con SIDIEF, risultino menzionati nella documentazione o nella corrispondenza aziendale e per i quali la Società potrebbe non disporre di autonome anagrafiche o di recapiti individuali utilizzabili. Rientrano tra questi, sempre a titolo esemplificativo, familiari e conviventi, garanti, eredi, delegati, eventuali occupanti e altri soggetti menzionati in pratiche locative; candidati a selezioni del personale o a bandi per alloggi; aspiranti conduttori o acquirenti, proprietari e comproprietari di immobili; componenti di organi societari, referenti istituzionali, partecipanti a iniziative aziendali e ulteriori terzi citati in comunicazioni, allegati e documenti. Secondo le specifiche circostanze, potrebbero figurare dati anagrafici e di contatto, documenti, informazioni contrattuali e immobiliari, dati lavorativi, economici, fiscali o bancari.
Le categorie e le tipologie di dati richiamate rappresentano esclusivamente esempi prudenziali delle informazioni che potrebbero essere presenti nei documenti interessati dall’incidente. Non implicano che tutte queste informazioni fossero contenute nell’infrastruttura compromessa, né che siano state effettivamente consultate, copiate o esfiltrate. Tali circostanze non sono state accertate, pur non potendo essere tecnicamente escluse. Le presenti precisazioni hanno pertanto la sola finalità di agevolare la comprensione dei rischi potenziali e delle cautele adottabili.
Possibili conseguenze
L’eventuale accesso o acquisizione di dati personali potrebbe esporre gli interessati, in particolare, a tentativi di phishing o social engineering, comunicazioni fraudolente, impersonificazione, tentativi di acquisizione di credenziali o ulteriori informazioni personali, nonché possibili iniziative fraudolente connesse all’utilizzo improprio delle informazioni eventualmente acquisite.
Allo stato, non risultano evidenze di un concreto utilizzo illecito dei dati personali, tuttavia il verificarsi delle conseguenze sopra descritte non può essere escluso.
SIDIEF rinnova pertanto le raccomandazioni precauzionali già formulate nelle precedenti comunicazioni, invitando a prestare particolare attenzione a comunicazioni anomale o sospette apparentemente riconducibili alla Società o ad altri soggetti conosciuti, evitando di aprire link o allegati dubbi e di fornire password, codici di autenticazione o informazioni personali a seguito di richieste non preventivamente verificate.
Particolare cautela è raccomandata rispetto a eventuali richieste anomale di pagamento, variazione di coordinate bancarie o trasmissione di informazioni riservate.
Misure adottate
Sin dalla rilevazione dell’incidente, SIDIEF ha tempestivamente adottato le misure necessarie ai fini del contenimento dell’evento, dell’analisi delle relative cause e del ripristino delle condizioni di piena operatività e sicurezza dei sistemi, avvalendosi, ove necessario, anche del supporto di specialisti qualificati in materia di sicurezza informatica.
Contestualmente, la Società ha intrapreso un complessivo rafforzamento delle misure tecniche e organizzative poste a tutela dei propri sistemi informativi e dei dati personali trattati, nonché dei presidi dedicati alla sicurezza, al monitoraggio e alla prevenzione di potenziali eventi di natura analoga.
Le attività di verifica, controllo e monitoraggio proseguono con continuità, al fine di assicurare il mantenimento di adeguati livelli di sicurezza e di rafforzare ulteriormente la capacità di prevenzione e mitigazione dei rischi connessi a eventuali eventi analoghi.
Comunicazione agli interessati
In continuità con le informazioni e le raccomandazioni prudenziali già fornite nelle prime fasi dell’incidente, SIDIEF ha provveduto, sulla base degli elementi successivamente consolidati, a effettuare una specifica comunicazione individuale ai sensi dell’art. 34 GDPR agli interessati direttamente raggiungibili.
La presente pubblicazione completa tale attività informativa e assicura un’adeguata informazione anche nei confronti degli interessati rispetto ai quali la comunicazione individuale richiederebbe sforzi sproporzionati o comunque risulti non possibile.
Per ulteriori informazioni o segnalazioni relative all’incidente è possibile contattare SIDIEF S.p.A., quale punto di contatto per gli interessati, all’indirizzo e-mail assistenza@sidief.it o tramite posta ordinaria all'indirizzo via degli Scialoja n. 20, 00196 Roma.
Con la presente comunicazione SIDIEF considera completata, sulla base del quadro informativo attualmente consolidato, la sequenza degli aggiornamenti pubblici relativi all’incidente informatico del giugno 2026.
Restano ferme le attività di monitoraggio e sicurezza nonché, qualora dovessero emergere nuovi elementi sostanziali rilevanti per gli interessati, la possibilità di fornire ulteriori informazioni.
SIDIEF S.p.A.
COMUNICATO STAMPA: Sidief, approvato il bilancio di esercizio al 31 dicembre 2025
Valore della produzione 40 milioni di euro, risultato netto 4,5 milioni di euro
LeggiCOMUNICATO STAMPA: Sidief, Paolo D’Ugo nuovo Direttore Generale
Già Consigliere da ottobre 2024, architetto, ha alle spalle una lunga esperienza nel Servizio Immobili della Banca d’Italia
LeggiCOMUNICATO STAMPA: Sidief, nuovo Consiglio di Amministrazione, Domenico Siclari Presidente
L'Assemblea degli Azionisti della Sidief ha deliberato il nuovo Statuto sociale e introdotto un modello di governance di tipo monistico
LeggiPatrimonio
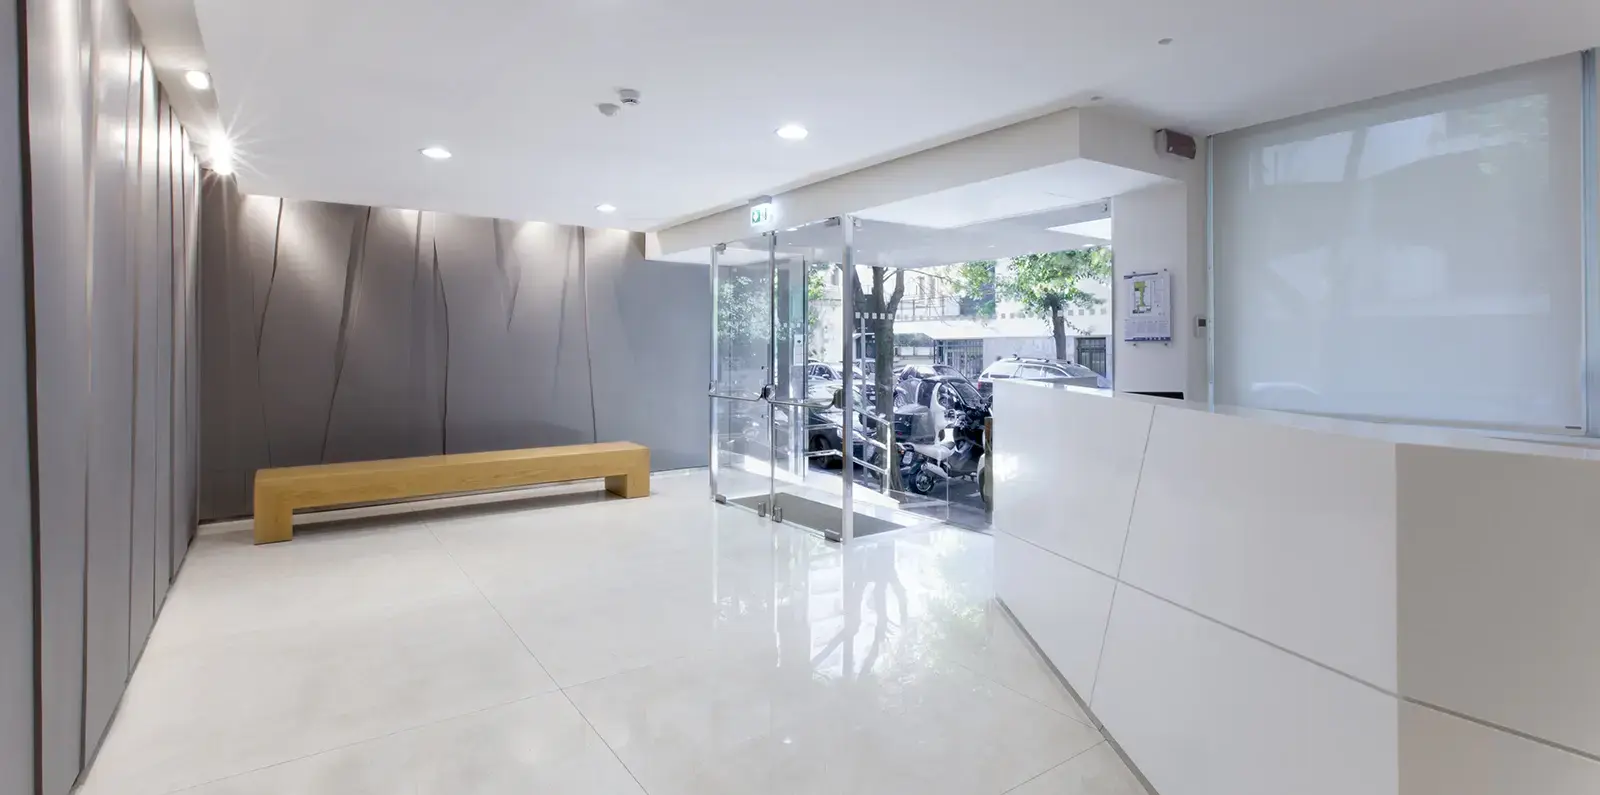

Acquistata nel 2015 e direttamente riqualificata dalla Società, la Sede si trova in zona Lungotevere Flaminio, nei pressi di piazza del Popolo
Scopri di più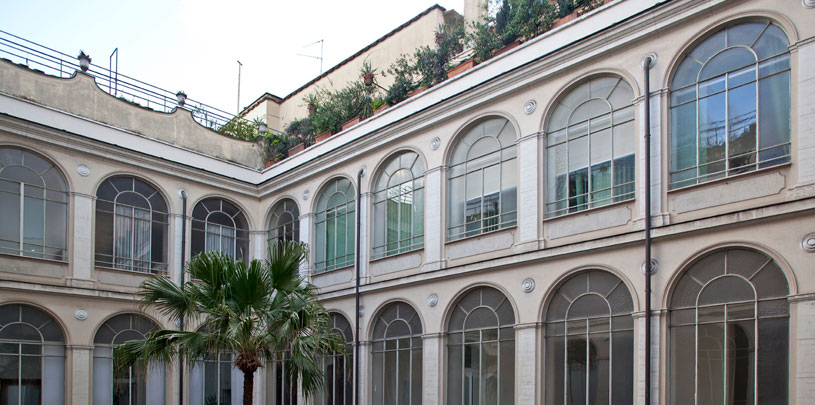
Palazzo seicentesco nel centro storico di Roma, tra Fontanella Borghese e via di Ripetta, destinato dai Borghese alla “famiglia”. Ospita residenze, uffici e negozi.
Scopri di più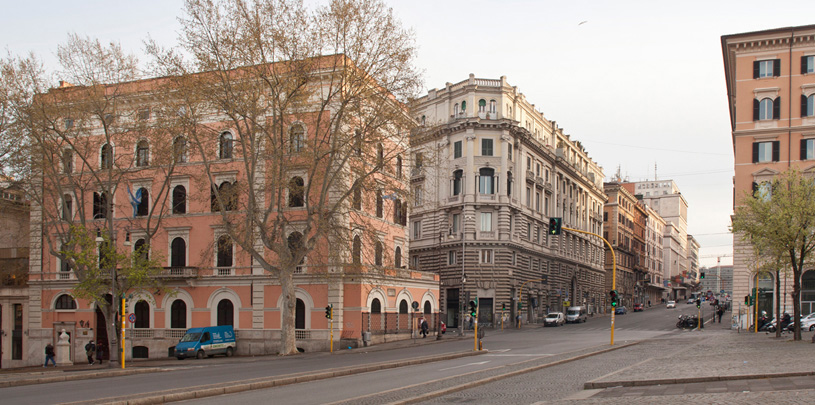
Edificato nel 1873, prende il nome di Palazzo Giolitti dallo statista che vi abitò dal 1891 al 1928. Al confine tra i rioni Esquilino e Castro Pretorio, è destinato a residenze, uffici e negozi.
Scopri di più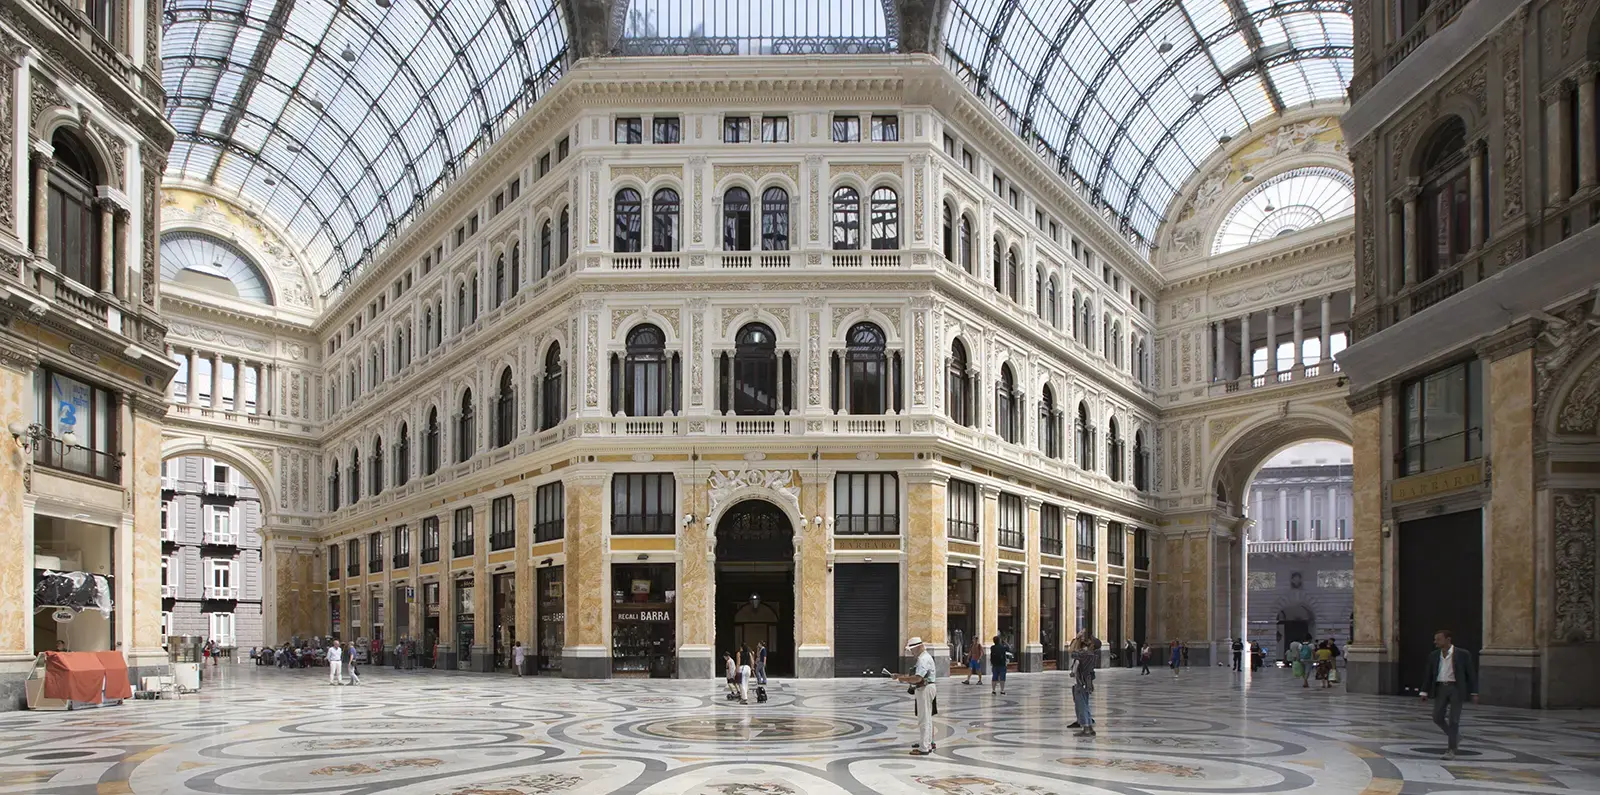
Nel centro cittadino, nel complesso di grande pregio della Galleria Umberto I, Sidief è proprietaria di uno dei quattro corpi di fabbrica, patrimonio della Banca d’Italia dai primi del novecento.
Scopri di più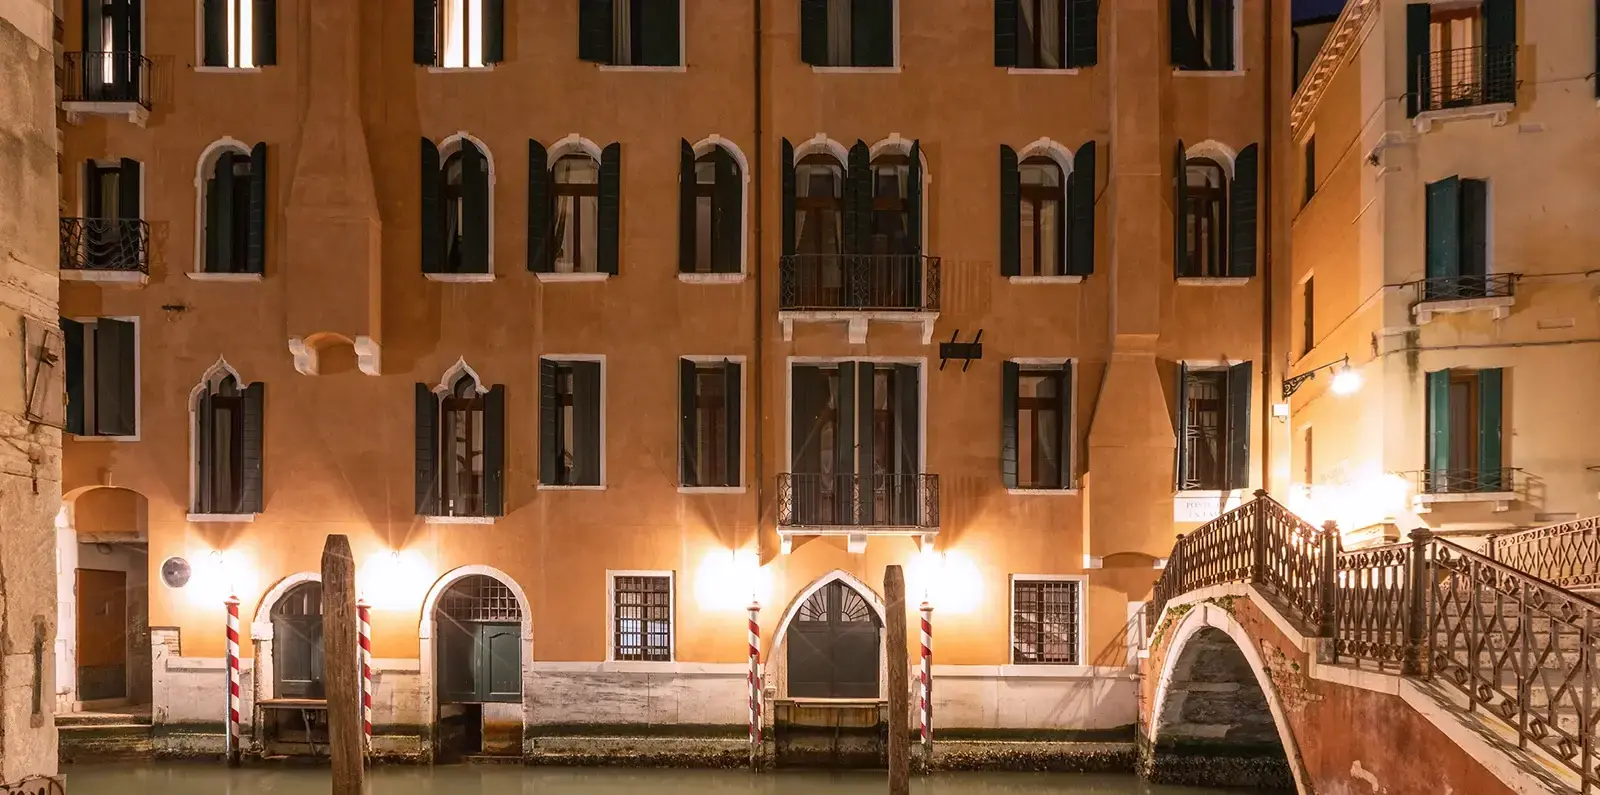
Edificato nella metà del Settecento, il palazzo è situato nel centro storico di Venezia, tra il Ponte di Rialto e Piazza San Marco.
Scopri di più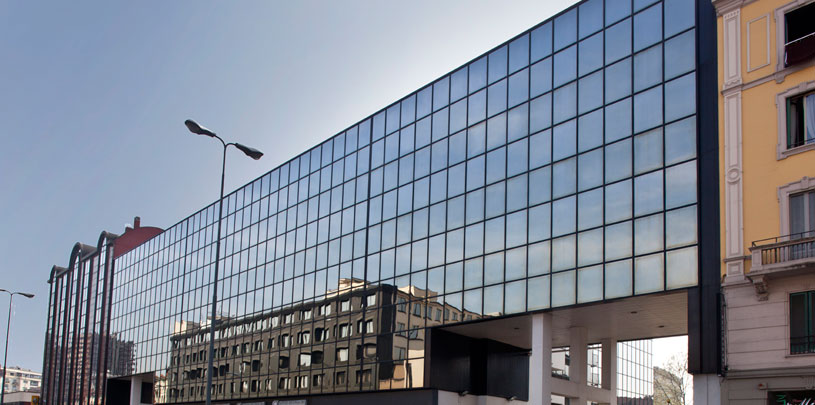
Immobile cielo- terra, costruito nel 1987, è localizzato nel quadrante sud di Milano. Interamente destinato ad uso terziario.
Scopri di più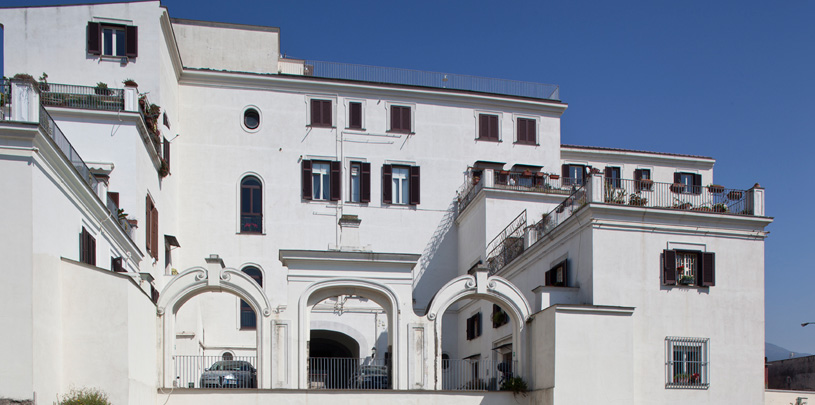
Villa Consiglio, sul Miglio d’Oro, è stata edificata nella seconda metà del settecento e ristrutturata nel XIX e XX secolo. Ospita esclusivamente residenze.
Scopri di più